Joomla-Sicherheit & Soforthilfe
Wir analysieren kompromittierte Joomla-Websites vollständig, entfernen Schadcode aus Dateien und Datenbank, schließen Sicherheitslücken, aktualisieren Joomla und Erweiterungen und stellen Ihre Website wieder zuverlässig her. Anschließend sichern und härten wir die Installation gegen weitere Angriffe.
Wenn Ihre Joomla-Website gehackt wurde, Schadsoftware enthält oder plötzlich nicht mehr funktioniert, kümmern wir uns um die vollständige Analyse, Bereinigung und Wiederherstellung. Wir entfernen schädliche Dateien und Datenbankeinträge, aktualisieren Joomla und Erweiterungen und sorgen dafür, dass Ihre Website wieder sicher und zuverlässig erreichbar ist.
Joomla-Website gehackt?
Haben Sie plötzlich eine Nachricht Ihres Hostinganbieters erhalten, weil auf Ihrem Webspace Schadsoftware, manipulierte Dateien oder verdächtige Aktivitäten entdeckt wurden? Wurde Ihre Website oder sogar Ihr gesamter Hostingaccount aus Sicherheitsgründen vorübergehend deaktiviert?
Vielleicht bemerken Sie den Angriff auch selbst: Statt Ihrer eigentlichen Website erscheint plötzlich eine fremde Seite, Werbung, eine Glücksspiel- oder Erotikseite. Möglicherweise werden Besucher auf eine unbekannte Domain weitergeleitet, Ihre Website zeigt nur noch eine weiße Seite oder einzelne Bereiche funktionieren plötzlich nicht mehr.
Dann wird es höchste Zeit, sich mit uns in Verbindung zu setzen.
Als eine der führenden Joomla-Agenturen beschäftigen wir uns seit vielen Jahren intensiv mit Joomla-Sicherheit. Wir haben bereits zahlreiche kompromittierte Joomla-Websites analysiert, bereinigt und innerhalb kurzer Zeit wiederhergestellt.
Das Löschen einer einzelnen verdächtigen Datei reicht nach einem Hackerangriff in der Regel nicht aus. Schadcode kann sich an mehreren Stellen einer Joomla-Installation befinden. Manipulierte PHP-Dateien, JavaScript-Code, versteckte Backdoors, veränderte Systemdateien oder schädliche Einträge in der Datenbank können dafür sorgen, dass Angreifer auch nach einer oberflächlichen Bereinigung erneut Zugriff erhalten.
Deshalb führen wir zunächst eine umfassende technische und forensische Analyse der Joomla-Installation durch. Dabei prüfen wir Dateien, Verzeichnisse, Joomla-Core-Dateien, Benutzerkonten, Datenbank, Templates sowie installierte Komponenten, Module und Plug-ins.
Wir suchen gezielt nach ungewöhnlichen Veränderungen, nachträglich eingeschleusten Dateien, manipuliertem Code und möglichen Hintertüren. Soweit technisch nachvollziehbar, prüfen wir außerdem, über welchen Weg die Website kompromittiert worden sein könnte.
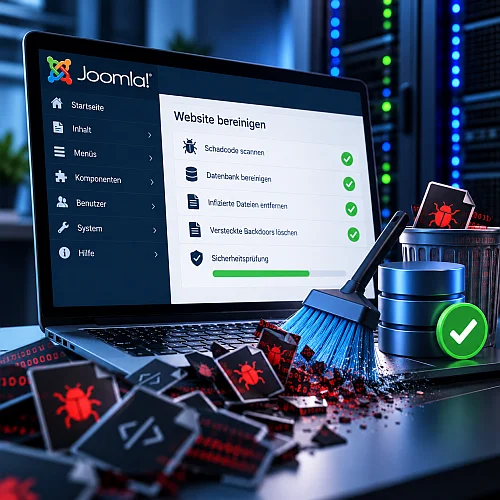
Schadcode und Joomla-Datenbank bereinigen
Gefundene Schadsoftware und manipulierte Dateien werden gezielt entfernt oder durch saubere Dateien ersetzt. Joomla-Core-Dateien können dabei mit den Originaldateien der jeweiligen Version abgeglichen werden.
Besondere Aufmerksamkeit erhalten Dateien und Verzeichnisse, in denen Angreifer häufig versteckte Zugänge oder sogenannten Backdoor-Code hinterlegen. Solche Hintertüren müssen vollständig beseitigt werden, damit nach der Wiederherstellung kein erneuter Zugriff möglich ist.
Auch die Joomla-Datenbank wird sorgfältig überprüft. Angreifer können dort fremde Benutzerkonten, manipulierte Inhalte, Spam-Links, schädlichen Code oder andere unerwünschte Einträge hinterlassen.
Unbekannte Administratorenkonten und verdächtige Benutzer werden kontrolliert und nicht autorisierte Zugänge entfernt.
Joomla und Erweiterungen vollständig aktualisieren
Veraltete Joomla-Versionen und nicht aktualisierte Erweiterungen gehören zu den häufigsten Schwachstellen einer Website. Nach der Bereinigung überprüfen wir deshalb das Joomla-CMS sowie sämtliche installierten Komponenten, Module, Plug-ins und Templates.
Verfügbare Sicherheits- und Wartungsupdates werden eingespielt. Besonderes Augenmerk legen wir auf Erweiterungen, bei denen Sicherheitslücken bekannt geworden sind oder die über einen längeren Zeitraum nicht aktualisiert wurden.
Erweiterungen, die vom Hersteller nicht mehr gepflegt werden oder für die keine sichere Version mehr verfügbar ist, sollten nach Möglichkeit ersetzt oder vollständig entfernt werden.
Bei kostenpflichtigen Joomla-Erweiterungen prüfen wir außerdem, ob eine gültige Herstellerlizenz vorhanden ist. Ohne gültige Updateberechtigung können notwendige Sicherheitsupdates unter Umständen nicht installiert werden.
Website vollständig wiederherstellen
Nach der Bereinigung und Aktualisierung stellen wir Ihre Joomla-Website wieder vollständig her und kontrollieren die wichtigsten Funktionen.
Dazu gehören je nach Website unter anderem Navigation, Formulare, Benutzerbereiche, Module, Erweiterungen, Bilder, Downloads und weitere individuelle Funktionen.
Weiterleitungen auf fremde Websites, manipulierte Inhalte oder durch den Angriff entstandene Fehlermeldungen werden beseitigt.
Unser Ziel ist nicht nur, dass die Website wieder angezeigt wird. Sie soll nach der Wiederherstellung technisch sauber, aktuell und zuverlässig funktionieren.
Joomla-Website nach dem Angriff absichern und härten
Nach einer erfolgreichen Wiederherstellung endet unsere Arbeit nicht mit dem Entfernen des Schadcodes. Eine bereinigte Joomla-Website sollte anschließend gezielt abgesichert und technisch gehärtet werden.
Dazu überprüfen wir unter anderem Dateiberechtigungen, Benutzerkonten, Administratorenzugänge, sicherheitsrelevante Joomla-Einstellungen und den allgemeinen technischen Zustand der Installation.
Auch Zugangsdaten sollten nach einem Hackerangriff überprüft und gegebenenfalls geändert werden. Dazu gehören Joomla-Administratorenzugänge ebenso wie Hosting-, FTP-, SFTP- und gegebenenfalls Datenbankzugänge.
Zusätzlich empfehlen wir sichere, einzigartige Passwörter sowie die Nutzung einer Zwei-Faktor-Authentifizierung für administrative Konten, sofern dies technisch möglich ist.
Zusätzlicher Schutz mit RSFirewall
Zur weiteren Absicherung setzen wir unter anderem RSFirewall ein. Die Sicherheitslösung unterstützt dabei, sicherheitsrelevante Einstellungen einer Joomla-Installation zu kontrollieren und verdächtige Zugriffe frühzeitig zu erkennen.
RSFirewall kann unter anderem Veränderungen an Joomla-Dateien überprüfen, sicherheitsrelevante Konfigurationen kontrollieren und auffällige Zugriffs- beziehungsweise Anmeldeversuche protokollieren und blockieren.
Die Erweiterung wird von uns nicht einfach nur installiert. Wir stimmen die Konfiguration auf die jeweilige Website und deren technische Anforderungen ab.
Zusätzliche Härtung mit HTProtect
Als weitere Schutzebene setzen wir auf Wunsch HTProtect ein. Dabei werden zusätzliche serverseitige Schutzmaßnahmen verwendet, um typische Angriffsmuster möglichst frühzeitig abzuwehren.
Damit lassen sich bestimmte Zugriffe und Angriffsmöglichkeiten bereits auf Serverebene einschränken, bevor eine Anfrage überhaupt vollständig durch Joomla verarbeitet wird.
In Kombination mit einer aktuellen Joomla-Version, gepflegten Erweiterungen, sicheren Zugangsdaten und einer zusätzlichen Firewall entsteht so ein mehrstufiges Sicherheitskonzept.
Migration auf Joomla 6 nach einem Hackerangriff
Wurde eine ältere Joomla-Website kompromittiert, kann die Wiederherstellung ein sinnvoller Zeitpunkt sein, die technische Basis grundsätzlich zu modernisieren.
Auf Wunsch prüfen wir, ob Ihre bestehende Website auf Joomla 6 aktualisiert beziehungsweise migriert werden kann. Dabei kontrollieren wir die eingesetzten Komponenten, Module, Plug-ins, Templates und individuellen Anpassungen auf ihre Kompatibilität.
Weitere Informationen finden Sie unter Joomla-Migration.
Eine Migration sollte allerdings nicht einfach auf einer noch kompromittierten Installation durchgeführt werden. Zunächst muss sichergestellt werden, dass vorhandener Schadcode und mögliche Hintertüren vollständig beseitigt wurden.
Relaunch und modernes Webdesign nach Ihren Wünschen
Ist Ihre bestehende Website technisch oder gestalterisch in die Jahre gekommen, kann die Wiederherstellung auf Wunsch mit einem vollständigen Relaunch verbunden werden.
Wir entwickeln ein modernes und individuelles Webdesign nach Ihren Vorstellungen und setzen die Website auf einer aktuellen Joomla-Basis neu auf. Seitenstruktur, Navigation, Gestaltung, Performance und mobile Darstellung können dabei vollständig überarbeitet werden.
Weitere Informationen finden Sie unter Webdesign Hannover, Joomla-Webdesign und CMS-Templatedesign.
Joomla-Sicherheit beschäftigt uns seit vielen Jahren
Die Sicherheit von Joomla-Websites ist für unsere Webdesign-Agentur kein neues Thema. Wir beschäftigen uns seit vielen Jahren intensiv mit Sicherheitslücken, Hackerangriffen, unsicheren Erweiterungen und geeigneten Schutzmaßnahmen.
Auch in unseren Joomla-News informieren wir regelmäßig über Sicherheitsprobleme und Möglichkeiten, Joomla-Websites besser zu schützen:
Diese langjährige Beschäftigung mit Joomla-Sicherheit hilft uns auch bei akuten Schadensfällen. Als eine der führenden Joomla-Agenturen verfügen wir über umfangreiche Erfahrung mit Joomla, Erweiterungen, Templates und der technischen Struktur des CMS.
Wir haben bereits zahlreiche kompromittierte Joomla-Websites untersucht, bereinigt und innerhalb kurzer Zeit wieder online gebracht.
FAQ: Häufige Fragen zu gehackten Joomla-Websites
Ihre Joomla-Website wurde gehackt, enthält Schadsoftware oder wurde von Ihrem Hostinganbieter gesperrt? Warten Sie nicht länger. Wir analysieren die kompromittierte Website, entfernen Schadcode und schädliche Datenbankeinträge, aktualisieren Joomla sowie Erweiterungen und stellen die Funktionsfähigkeit Ihrer Website wieder her.
Als erfahrene Joomla-Agentur haben wir bereits zahlreiche kompromittierte Websites innerhalb kurzer Zeit bereinigt und wieder online gebracht. Anschließend kümmern wir uns auf Wunsch auch um die Absicherung und Härtung Ihrer Joomla-Installation.